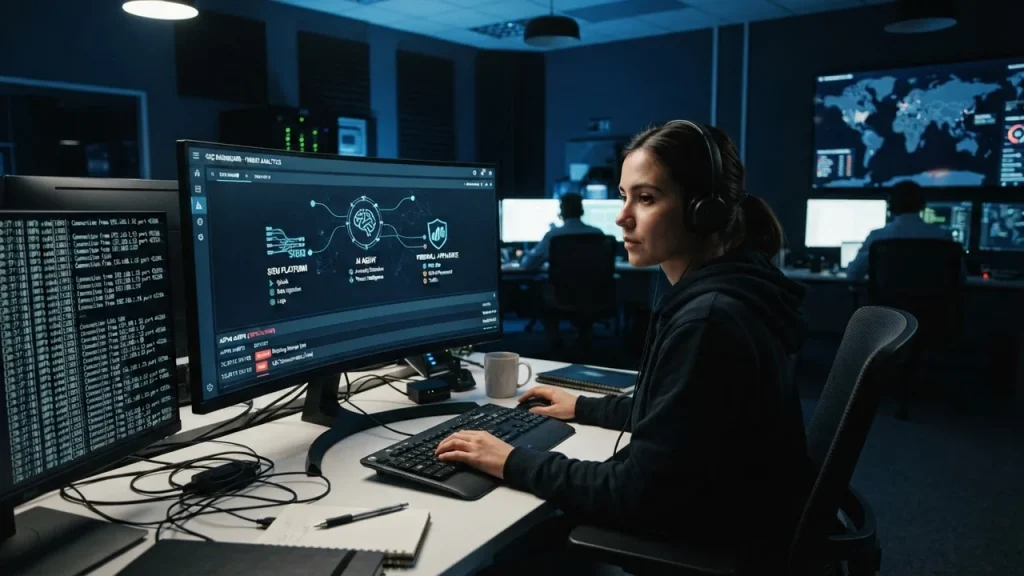
La integración de agentes IA de ciberseguridad con SIEM es el proceso de conectar un agente autónomo de inteligencia artificial al sistema de gestión de eventos e información de seguridad para que lea, normalice y correlacione eventos en tiempo real. Ese enlace convierte miles de alertas sueltas en incidentes priorizados y accionables.
En Colombia, muchos equipos de seguridad operan con plantillas reducidas y volúmenes de eventos que crecen cada trimestre. Un SIEM sin capa de análisis deja la investigación manual en manos del analista, y ahí se pierden horas críticas. Un agente bien conectado ordena ese trabajo.
Esta guía cubre los conectores, la normalización de logs, las reglas de correlación y la orquestación entre el agente, el SIEM y el firewall. También aclara qué necesitas antes de empezar y qué errores conviene evitar.
¿Qué es la integración de agentes IA de ciberseguridad con SIEM y para qué sirve?
La integración de agentes IA de ciberseguridad con SIEM sirve para que el agente reciba eventos ya normalizados, los interprete con contexto y devuelva una decisión: escalar, enriquecer o cerrar la alerta. El SIEM aporta la memoria histórica; el agente aporta el criterio.
Un SIEM (Security Information and Event Management) es la plataforma que centraliza logs de red, endpoints, identidad y aplicaciones. Por sí solo, clasifica por reglas fijas. El agente añade análisis de comportamiento y prioriza según el activo afectado.
El beneficio práctico aparece en la cola de alertas. En lugar de revisar cien eventos idénticos, tu equipo recibe un caso consolidado con la línea de tiempo, el origen y la acción sugerida.
Cómo funciona la conexión de IA con firewall y SIEM: conectores y flujo de datos
La conexión de IA con firewall y SIEM se apoya en tres piezas: un conector de ingesta, un bus de normalización y una capa de decisión donde vive el agente. Si una falla, el flujo completo se degrada.
El conector de ingesta puede ser un agente instalado en el equipo, una API REST o syslog. El firewall suele exportar por syslog en formato CEF (Common Event Format), un estándar que describe campos como origen, destino y acción.
El bus de normalización traduce cada formato a un esquema común. Ahí se unifican marcas de tiempo, direcciones IP, usuarios y severidad. Sin este paso, el agente compara datos que no son comparables.
La capa de decisión recibe el evento normalizado, consulta inteligencia de amenazas y aplica reglas. Después devuelve la acción al SIEM o al firewall mediante una llamada de bloqueo o un ticket de investigación.
Normalización de logs: el paso que decide si el agente entiende tu red
La normalización de logs define si el agente entiende tu red o solo acumula texto. Consiste en mapear cada campo de origen a un esquema único, con nombres, tipos y zonas horarias consistentes.
Tres errores son frecuentes. El primero es mezclar zonas horarias, lo que rompe cualquier correlación temporal. El segundo es dejar campos de usuario vacíos, porque el agente pierde la identidad del actor.
El tercero es no deduplicar. Un firewall que repite el mismo evento cada segundo infla el volumen y distorsiona los umbrales de detección. La deduplicación agrupa eventos equivalentes en una sola entrada.
Una buena práctica es validar el mapeo con una muestra de eventos reales antes de activar las reglas. Así detectas campos mal asignados sin generar ruido en producción.
Reglas de correlación y orquestación de seguridad con inteligencia artificial
La orquestación de seguridad con inteligencia artificial coordina varios sistemas para ejecutar una respuesta completa: detección, enriquecimiento, contención y registro. El agente actúa como el punto que decide el orden.
Las reglas de correlación unen eventos de fuentes distintas. Por ejemplo, un inicio de sesión fallido repetido en el SIEM más una conexión saliente inusual en el firewall forman un caso con más peso que cada evento aislado.
Conviene anclar esas reglas a un marco reconocido, como MITRE ATT&CK, que cataloga tácticas y técnicas de ataque. Ese vocabulario común facilita explicar cada detección y auditar el resultado.
La contención automática exige límites claros. Definir qué acciones puede ejecutar el agente sin aprobación humana evita bloqueos masivos por un falso positivo.
Tabla comparativa: tres formas de conectar el agente al SIEM
| Enfoque | Cómo se conecta | Velocidad de respuesta | Carga para el analista |
|---|---|---|---|
| Solo reglas del SIEM | Consultas programadas y alertas fijas | Minutos u horas | Alta: revisa y descarta |
| Integración por API sin agente | Llamadas puntuales a servicios externos | Segundos, sin contexto | Media: valida cada caso |
| Agente IA orquestado | Conectores, normalización y decisión | Segundos, con contexto | Baja: aprueba o ajusta |
La tercera opción exige más trabajo inicial de configuración. A cambio, concentra el esfuerzo del equipo en los casos que realmente importan.
¿Qué necesitas antes de conectar un agente IA a tu SIEM?
Necesitas cuatro cosas: inventario de activos actualizado, fuentes de log identificadas, un esquema de normalización definido y permisos de escritura controlados. Sin inventario, el agente no sabe qué activo es crítico.
También conviene definir el alcance de la automatización. Decide desde el inicio si el agente solo recomienda o si puede bloquear tráfico en el firewall, y bajo qué condiciones.
AMD Agencia Digital trabaja este tipo de implementaciones con enfoque en resultados medibles. Su propuesta de agente IA de ciberseguridad cubre la conexión con SIEM, firewall y fuentes de identidad dentro de una misma arquitectura.
Preguntas frecuentes sobre la integración de agentes IA de ciberseguridad con SIEM
¿Cuánto tarda conectar un agente IA de ciberseguridad a un SIEM?
Depende del número de fuentes y del estado de tus logs. Un entorno con pocas fuentes y formatos estándar avanza rápido. Si hay sistemas legados sin normalizar, el mapeo de campos y la validación con eventos reales toman más tiempo.
¿Qué pasa si mi firewall no expone una API?
Puedes usar syslog como vía principal. El firewall envía los eventos al colector y el agente los lee desde el SIEM. Para acciones de bloqueo, se configura una cuenta con permisos limitados o se mantiene la ejecución manual.
¿La conexión de IA con firewall reemplaza al analista de seguridad?
No. El agente filtra ruido, enriquece casos y sugiere acciones. El analista conserva el criterio sobre incidentes complejos, la comunicación con otras áreas y las decisiones que afectan la operación del negocio.
¿Cómo evito que el agente genere falsos positivos?
Empieza en modo observación, sin acciones automáticas. Ajusta umbrales con datos reales de tu red y documenta cada excepción. La deduplicación de eventos repetidos también reduce de forma directa el volumen de alertas falsas.
¿Qué requisitos técnicos pide la orquestación de seguridad con inteligencia artificial?
Requiere conectividad entre el SIEM, el firewall y el agente, un esquema de normalización común, gestión de credenciales y registro de auditoría de cada acción ejecutada. El registro es clave para revisar qué hizo el agente y cuándo.
Integración de agentes IA de ciberseguridad con SIEM: ordena tu operación
La integración de agentes IA de ciberseguridad con SIEM no es un proyecto de herramientas aisladas. Es una arquitectura donde la ingesta, la normalización y la decisión trabajan en cadena.
Cuando esa cadena funciona, tu equipo deja de apagar incendios y empieza a investigar lo que importa. El primer paso es definir el alcance y validar los datos antes de automatizar cualquier acción.
Si quieres revisar cómo se vería esta arquitectura en tu operación, solicita una asesoría y evalúa el punto de partida de tu SIEM.
