Un agente IA de ciberseguridad es un sistema autónomo que vigila el tráfico, los accesos y el comportamiento de tus equipos, decide qué actividad es anómala y actúa sobre la amenaza sin esperar a que una persona revise cada alerta. Entender cómo funciona un agente IA de ciberseguridad te permite evaluar si tu operación necesita uno y qué esperar de él.
La diferencia con las herramientas tradicionales está en el criterio. Un antivirus compara archivos contra una lista de firmas conocidas. Un agente construye un modelo de lo que resulta normal en tu red y detecta la desviación, incluso cuando el ataque usa técnicas que nadie había documentado antes.
¿Qué es un agente IA de ciberseguridad y en qué se diferencia de un antivirus?
Un agente IA de ciberseguridad es una capa de software que combina modelos de aprendizaje automático con reglas de negocio y capacidad de ejecución. No se limita a avisar: puede aislar un equipo, cerrar una sesión o bloquear una conexión en curso.
La diferencia clave es el contexto. Una regla fija dispara una alerta cada vez que ocurre un evento definido, aunque ese evento sea inofensivo. El agente pondera el usuario, el horario, el dispositivo y el historial para decidir si la señal merece intervención.
Ese criterio reduce el ruido operativo. En un centro de operaciones saturado de alertas, el equipo humano termina ignorando avisos legítimos. El agente prioriza lo que realmente importa y deja el resto como registro.
Cómo funciona un agente IA de ciberseguridad paso a paso
El funcionamiento se resume en cuatro etapas encadenadas: recolección de señales, análisis y correlación, decisión con contexto de riesgo y acción con aprendizaje posterior. Cada etapa alimenta a la siguiente y ninguna opera de forma aislada.
1. Recolección de señales
El agente ingiere registros de servidores, firewalls, endpoints, identidades y servicios en la nube. Normaliza formatos distintos para que todos los eventos hablen el mismo idioma. Sin esta base ordenada, cualquier análisis posterior pierde precisión.
2. Análisis y correlación de eventos
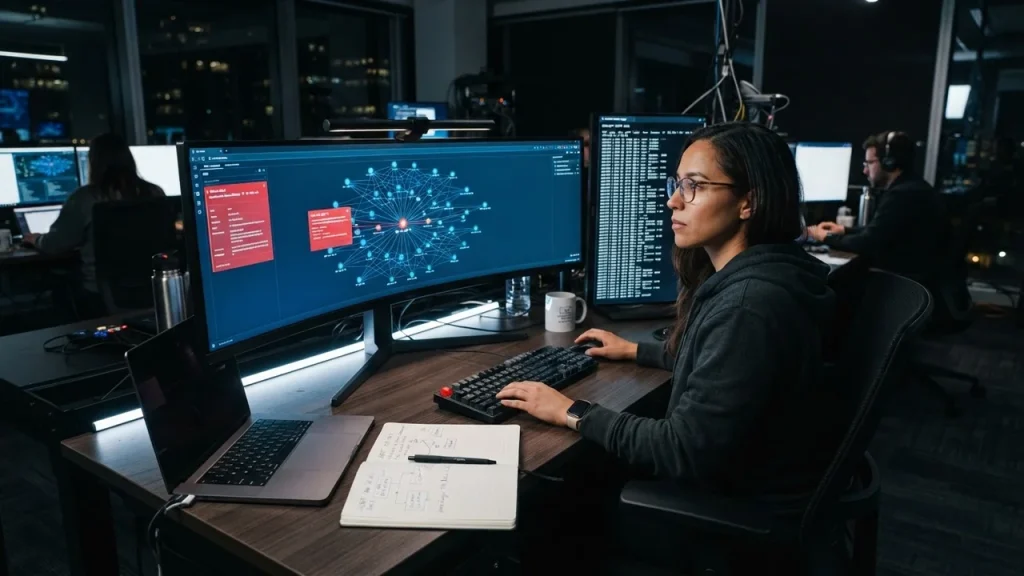
Aquí ocurre la detección de amenazas con inteligencia artificial. El modelo compara el comportamiento observado contra la línea base de tu organización y busca cadenas de eventos que, vistas por separado, parecen inocentes.
Un inicio de sesión nocturno no dice nada. Ese mismo inicio, seguido de una descarga masiva y de una conexión a un servidor externo desconocido, forma un patrón que el agente marca como riesgo alto.
3. Decisión con contexto de riesgo
El agente asigna una severidad según el activo afectado y el tipo de cuenta. No trata igual un intento fallido contra un portal público que un acceso exitoso a una base de datos de clientes. Esa jerarquía define la respuesta.
4. Acción y aprendizaje
La ejecución puede ser automática o asistida. El agente bloquea, aísla o notifica según la política que definas. Después registra el resultado y ajusta sus umbrales con esa retroalimentación.
¿Cómo se aplica la detección de amenazas con inteligencia artificial en el día a día?
Se aplica sobre el flujo normal de trabajo, sin detener la operación. El agente observa en segundo plano, clasifica y solo interrumpe cuando el riesgo supera el umbral acordado con tu equipo.
| Criterio | Detección basada en reglas | Agente IA de ciberseguridad |
|---|---|---|
| Qué busca | Eventos ya conocidos y firmados | Desviaciones del comportamiento habitual |
| Velocidad de reacción | Depende del turno humano | Segundos, según la política definida |
| Volumen de alertas | Alto y repetitivo | Priorizado por severidad |
| Amenazas nuevas | Requiere actualización previa | Detecta la anomalía sin firma previa |
| Trazabilidad | Registro básico | Historial con contexto y decisión |
La tabla muestra por qué ambos enfoques conviven. Las reglas siguen siendo útiles para controles obligatorios, mientras el agente cubre el terreno donde las firmas llegan tarde.
¿Qué aporta la respuesta automatizada a incidentes de seguridad?
La respuesta automatizada a incidentes de seguridad aporta tiempo. El intervalo entre la detección y la contención se mide en segundos, no en horas, y ese intervalo es donde suele ocurrir el daño mayor.
Contener rápido cambia el alcance del incidente. Un equipo aislado a tiempo evita el movimiento lateral hacia otros servidores. Una sesión cerrada a tiempo corta el acceso del atacante antes de que escale privilegios.
También aporta evidencia ordenada. Cada acción del agente queda registrada con su justificación, lo que facilita la investigación posterior y el reporte ante las áreas de cumplimiento.
Conviene definir límites claros. Las acciones irreversibles, como apagar un servicio crítico, suelen requerir confirmación humana. Las reversibles, como aislar un endpoint, se pueden delegar al agente.
Preguntas frecuentes sobre cómo funciona un agente IA de ciberseguridad
¿Un agente IA de ciberseguridad reemplaza al equipo de seguridad?
No. El agente absorbe el trabajo repetitivo de vigilancia y clasificación, y libera al equipo para investigar y decidir. La supervisión humana sigue siendo necesaria para validar políticas, atender excepciones y definir qué acciones se automatizan.
¿Cuánto tarda la implementación en una empresa colombiana?
Depende del tamaño de la infraestructura y de la calidad de los registros disponibles. Una operación con inventario de activos y logs centralizados avanza más rápido. Sin esa base, la primera fase se dedica a ordenar las fuentes de datos.
¿Qué pasa si el agente bloquea una acción legítima?
Ocurre, sobre todo en las primeras semanas. Por eso se recomienda un periodo de operación en modo observación, donde el agente sugiere sin ejecutar. Con ese historial ajustas umbrales antes de habilitar la contención automática.
¿Necesito cambiar toda mi infraestructura para usarlo?
No. El agente se integra con las fuentes que ya generan eventos, como firewalls, directorios de identidad y plataformas en la nube. La integración se hace por conectores y APIs, sin reemplazar los sistemas existentes.
¿Cómo se mide si el agente está funcionando bien?
Se miden tres cosas: cuántas alertas se cierran sin intervención humana, cuánto tarda la contención desde la detección y cuántos falsos positivos quedan. Si el volumen de ruido baja y el tiempo de respuesta también, el agente está aportando.
El siguiente paso es evaluar cómo funciona un agente IA de ciberseguridad en tu operación
Cada red tiene un comportamiento propio, y por eso la configuración del agente debe responder a tu contexto y no a una plantilla genérica. Si aún no has definido qué procesos conviene automatizar primero, ese es el punto de partida antes de habilitar cualquier contención.
AMD Agencia Digital trabaja en la implementación de agentes de inteligencia artificial aplicados a operaciones reales, con foco en resultados medibles y trazables. Para tu caso de seguridad, evalúa un agente IA de ciberseguridad y revisa cómo se adapta a tu infraestructura actual.
