La detección temprana de ransomware con inteligencia artificial es la vigilancia continua del comportamiento de usuarios, procesos y tráfico de red para identificar señales de cifrado o movimiento lateral antes de que el ataque detenga la operación. En una empresa colombiana, esa diferencia se mide en minutos: el tiempo que transcurre entre el primer archivo cifrado y el bloqueo del servidor de facturación.
El ransomware no avisa. Entra por un correo, una credencial robada o una VPN sin doble factor, se mueve en silencio durante días y se hace visible cuando ya cifró los respaldos accesibles. Los antivirus basados en firmas reaccionan al malware que ya conocen, así que una variante nueva pasa sin ser vista.
Un sistema con IA aprende cómo se comporta tu operación en un día normal y alerta cuando algo se sale del patrón. Esa señal temprana es lo que permite aislar el equipo comprometido antes de que el cifrado se extienda por la red.
¿Qué es la detección temprana de ransomware con inteligencia artificial?
Es un enfoque de seguridad que combina modelos de comportamiento con correlación de eventos para identificar un ataque en curso antes de que el ransomware cifre datos. Se apoya en telemetría de endpoints, red, identidades y respaldos, y no en una lista fija de firmas.
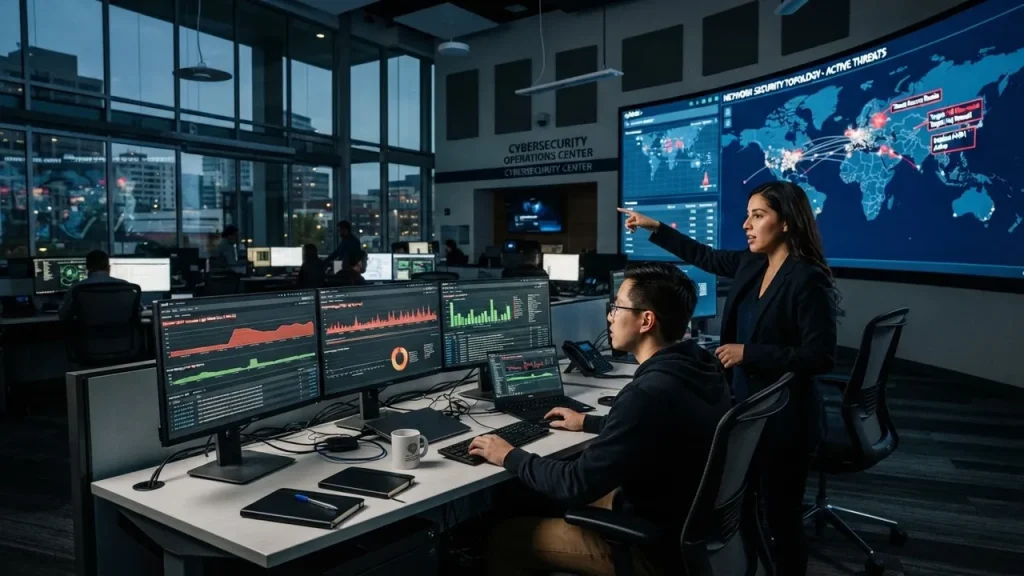
En la práctica funciona como un analista que revisa millones de eventos por minuto. Cuando detecta una secuencia compatible con un ataque, genera una alerta con contexto: qué equipo, qué usuario, qué proceso y qué archivo intentó tocar.
La referencia técnica para ordenar esas señales es MITRE ATT&CK, una base de conocimiento pública que describe tácticas y técnicas de atacantes reales. Mapear cada alerta contra ese marco evita perseguir ruido y concentra la respuesta en lo que de verdad importa.
¿Cómo identifica un modelo de IA el comportamiento anómalo antes del cifrado?
El cifrado masivo deja huellas. Un modelo de IA las detecta porque compara la actividad actual con la línea base de la empresa: qué procesos abren archivos, a qué horas, con qué volumen y hacia dónde viajan los datos.
Entre las señales más útiles aparecen picos de escritura en un endpoint, cambios masivos de extensión y procesos que renombran miles de documentos en segundos. También pesan los comandos que eliminan copias de seguridad.
El contexto de identidad aporta otra capa. Una cuenta de servicio que inicia sesión desde una ubicación nueva, o un usuario que eleva privilegios de madrugada, rompe el patrón y suma riesgo.
Ninguna señal aislada confirma un ataque. El valor está en la correlación: cuando cinco señales débiles ocurren en el mismo equipo en dos minutos, la probabilidad de un ransomware activo sube lo suficiente para actuar.
Indicadores de compromiso en ciberseguridad que anticipan un ataque
Los indicadores de compromiso en ciberseguridad son evidencias observables de actividad maliciosa: artefactos, comportamientos o rastros que revelan que un atacante ya entró. Revisarlos de forma sistemática convierte una sospecha difusa en una decisión concreta.
| Indicador | Qué revela | Acción inmediata |
|---|---|---|
| Cifrado de archivos a gran velocidad en un equipo | Etapa final del ataque en curso | Aislar el equipo de la red |
| Renombrado masivo de extensiones | Ransomware en ejecución | Cerrar sesión y detener el proceso |
| Borrado de instantáneas o copias de seguridad | Intento de impedir la recuperación | Verificar respaldos fuera de línea |
| Accesos fuera de horario con cuentas privilegiadas | Credenciales comprometidas | Revocar sesiones y rotar claves |
| Movimiento lateral entre servidores en minutos | Propagación activa | Segmentar y bloquear el origen |
| Conexión a infraestructura de mando y control | Comunicación con el atacante | Bloquear dominio o IP en el perímetro |
La tabla ordena prioridades, pero el indicador aislado engaña. Un acceso nocturno puede ser un empleado cumplido. Lo que cambia la decisión es la secuencia completa y su velocidad.
Prevención de ransomware con IA: controles que sostienen la operación
La prevención de ransomware con IA no reemplaza los controles básicos, los ordena y los acelera. La tecnología detecta y responde rápido; la higiene de seguridad decide qué tan lejos llega el atacante.
Tres controles sostienen casi todo el resto. La autenticación multifactor en accesos remotos y correo cierra el vector de entrada más frecuente. El principio de mínimo privilegio impide que una cuenta común toque servidores críticos. Los respaldos aislados y probados garantizan una copia inaccesible desde la red.
La capa de IA aporta velocidad. Un agente aísla el endpoint, revoca tokens activos y notifica al equipo en segundos, cuando una persona tardaría mucho más en interpretar la misma alerta.
En AMD Agencia Digital ese trabajo se concreta en un agente de IA de ciberseguridad que monitorea comportamiento, prioriza alertas y ejecuta respuestas automáticas según el nivel de riesgo. Si quieres medir tu exposición actual, activa una evaluación con el agente de ciberseguridad.
¿Por qué una empresa colombiana necesita respuesta en minutos y no en días?
Porque el incidente tiene consecuencias legales y operativas al mismo tiempo. La Ley 1581 de protección de datos personales, vigilada por la Superintendencia de Industria y Comercio, obliga a proteger la información de clientes y empleados. Un cifrado con exfiltración activa esa exposición.
A eso se suma la Ley 1273, que tipifica los delitos informáticos en Colombia, y el marco de confianza y seguridad digital que promueve el CONPES correspondiente. Ninguna norma recupera tus datos: solo ordenan la respuesta y las sanciones.
En el plano operativo, muchas empresas colombianas concentran facturación electrónica, nómina y cartera en la misma red. Un cifrado exitoso detiene ingresos y atención al cliente al mismo tiempo.
Preguntas frecuentes sobre la detección temprana de ransomware con inteligencia artificial
¿Cuánto tarda la IA en detectar un ransomware en la red?
Los modelos de comportamiento emiten la primera alerta en segundos o minutos desde que el cifrado empieza, porque el volumen de escritura rompe la línea base de inmediato. La variable real es la respuesta: si el equipo está definido y el agente tiene permisos para aislar, el incidente se contiene antes de propagarse.
¿La detección temprana con IA reemplaza al antivirus tradicional?
No lo reemplaza, lo complementa. El antivirus bloquea amenazas conocidas con firmas; la IA detecta comportamientos anómalos de variantes nuevas. Mantener ambos reduce el ruido y cubre dos momentos distintos del ataque.
¿Qué indicadores de compromiso en ciberseguridad debería revisar mi equipo cada semana?
Prioriza cinco: cifrado acelerado de archivos, cambios masivos de extensión, borrado de instantáneas, accesos privilegiados fuera de horario y conexiones hacia infraestructura desconocida. Revisar esa lista cada semana detecta intrusiones que ya están dentro y aún no se activaron.
¿Sirve la prevención de ransomware con IA para una pyme colombiana?
Sí, y suele rendir más que en una empresa grande. Una pyme tiene menos personal de seguridad, así que la priorización automática de alertas evita que el equipo se ahogue en avisos. El control básico sigue siendo obligatorio: respaldo aislado y autenticación multifactor.
¿Qué necesito para implementar la detección temprana de ransomware con inteligencia artificial?
Necesitas telemetría de endpoints, red e identidades, un inventario actualizado de activos críticos y alguien responsable de responder alertas. Sin visibilidad de lo que corre en tu red, ningún modelo tiene datos suficientes para construir una línea base confiable.
La detección temprana de ransomware con inteligencia artificial te compra tiempo
El tiempo es el único recurso que no se negocia durante un incidente. La detección temprana de ransomware con inteligencia artificial convierte una crisis de días en un evento contenido, porque la alerta llega cuando el cifrado apenas empieza.
Ningún sistema elimina el riesgo por completo. Lo que cambia con la IA es la capacidad de ver lo que antes pasaba desapercibido y de responder antes de que el atacante termine su trabajo.
Si tu operación depende de sistemas que nunca pueden detenerse, solicita un diagnóstico de tu exposición y define qué controles faltan antes del próximo intento.
