La seguridad de sistemas multiagentes IA es el conjunto de controles que define qué puede hacer cada agente, sobre qué datos y con qué herramientas. Bien aplicada, evita que un error de un agente termine en una fuga de información o en una acción irreversible sobre tus sistemas.
En Colombia ese control gana peso porque muchos de estos sistemas operan sobre datos personales. La Ley 1581 de protección de datos personales y la vigilancia de la Superintendencia de Industria y Comercio (SIC) exigen tratar esa información con responsabilidad. Un agente sin límites claros complica ese cumplimiento.
Este artículo explica cómo funcionan los permisos de agentes IA, qué implica el aislamiento de herramientas y qué controles de acción conviene definir antes de llevar un sistema multiagente a producción.
¿Qué es la seguridad de sistemas multiagentes IA y por qué importa en Colombia?
Es el diseño de límites, identidades y registros que impide que un agente actúe fuera de su función. Un chatbot solo responde texto; un sistema multiagente puede escribir en bases de datos, enviar correos o ejecutar código.
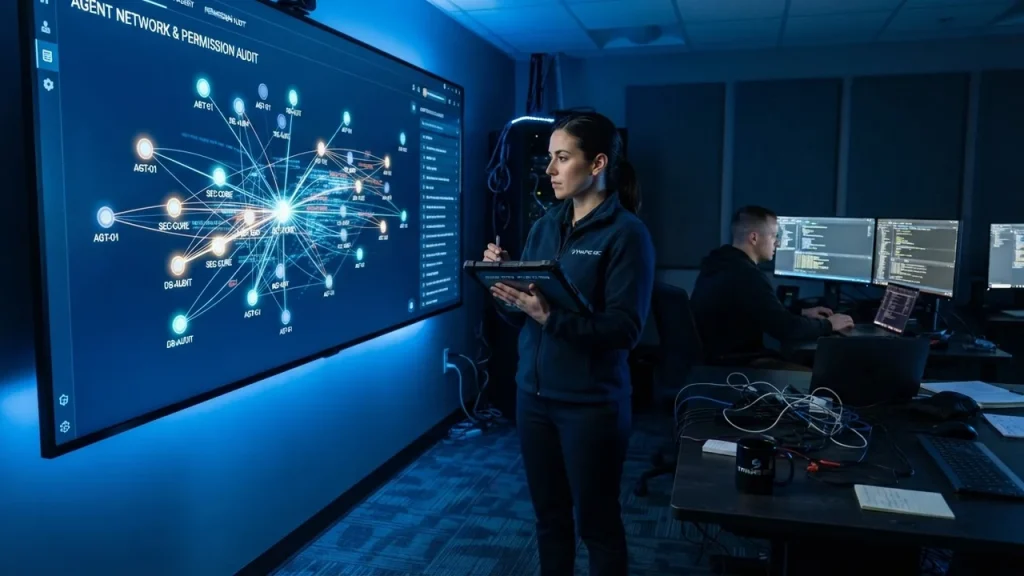
Ahí está el riesgo. Cuando varios agentes colaboran, cada uno amplía la superficie de acción del conjunto. Si uno tiene permisos amplios, cualquier instrucción maliciosa que reciba puede usarlo como puerta de entrada.
En el contexto colombiano hay tres factores que elevan la exigencia. La mayoría de las empresas ya trata datos personales de clientes y empleados. Además, los equipos suelen conectar los agentes a herramientas internas como CRM o ERP. Por último, la trazabilidad de esas acciones casi nunca se resuelve desde el inicio.
Permisos de agentes IA: cómo aplicar el principio de mínimo privilegio
Los permisos de agentes IA definen qué operaciones ejecuta cada agente y sobre qué recursos. El principio de mínimo privilegio es directo: un agente recibe solo los accesos que necesita para su tarea, y nada más.
En la práctica, eso significa separar identidades. Cada agente tiene su propia credencial, no la del equipo de desarrollo. Si un agente solo resume documentos, no requiere permiso para borrar registros ni para emitir pagos.
Tres decisiones ordenan el trabajo desde el primer día:
- Identidad única por agente, con credenciales rotables y sin tokens compartidos entre componentes.
- Alcance acotado por tarea: lectura, escritura o ejecución, limitadas a un conjunto específico de recursos.
- Caducidad de permisos, para que un acceso temporal deje de existir cuando termina el proceso.
Conviene registrar cada acción con su agente, su motivo y su resultado. Ese registro permite reconstruir qué pasó cuando algo falla. Marcos de referencia como el Top 10 de OWASP para aplicaciones con modelos de lenguaje, el listado de riesgos más citado en sistemas basados en IA, agrupan varias de estas fallas.
Aislamiento de herramientas en sistemas multiagent: separar para contener
El aislamiento de herramientas en sistemas multiagent ejecuta cada herramienta en un entorno controlado, sin acceso libre al resto del sistema. Si un agente recibe una instrucción maliciosa, el daño queda contenido en lugar de propagarse.
La lógica se parece a la de una bóveda: cada herramienta solo ve lo que necesita. Un conector de correo no debería leer la base de datos de facturación, aunque ambos pertenezcan al mismo flujo.
Una capa de orquestación de sistemas multiagentes IA conecta a esos agentes, y es justo ahí donde se define el aislamiento. Los componentes habituales son cuatro:
- Sandbox de ejecución para el código que genera el modelo.
- Redes o contenedores separados por dominio funcional.
- Lista blanca de herramientas, con las llamadas no autorizadas bloqueadas por defecto.
- Validación de la salida antes de que otro agente la use como entrada.
A esto se suma la validación de entrada. Una instrucción del usuario o el contenido de un documento externo puede traer órdenes ocultas. Filtrar ese texto antes de que llegue al agente reduce la manipulación.
Tabla comparativa: controles según el nivel de acceso
| Nivel de acceso del agente | Qué habilita | Riesgo al otorgarlo de más | Control recomendado |
|---|---|---|---|
| Solo lectura | Consultar documentos y datos de referencia | Exposición de información sensible | Filtrado por campo y registro de cada consulta |
| Lectura y escritura interna | Actualizar registros en CRM o base de datos | Alteración de datos sin respaldo | Copia del estado previo y aprobación en cambios críticos |
| Ejecución de acciones externas | Enviar correos, generar pagos, publicar contenido | Acción irreversible con impacto en el cliente | Confirmación humana y límites de volumen |
| Orquestador con acceso a otros agentes | Coordinar tareas y delegar llamadas | Escalamiento de privilegios en cadena | Identidad propia por agente y permisos no heredables |
¿Cómo elegir los controles de acción para tu sistema multiagente?
Empieza por las acciones irreversibles. Si un agente puede mover dinero, borrar información o comunicarse con un cliente final, esa acción necesita verificación humana antes de ejecutarse.
Después revisa quién puede delegar. Un orquestador que reparte tareas entre agentes es el punto más sensible de la arquitectura, porque concentra privilegios. Ese rol no debería heredar los permisos de los agentes que coordina.
Por último, prueba el sistema con instrucciones adversas. Pídele a un agente que ignore sus reglas, que revele su configuración o que llame a una herramienta que no le corresponde. La respuesta a esas pruebas te dice más que cualquier documento de diseño.
Preguntas frecuentes sobre seguridad de sistemas multiagentes IA
¿Qué son los permisos de agentes IA y por qué se limitan?
Son las autorizaciones que definen qué puede hacer un agente y sobre qué recursos. Se limitan para reducir el impacto de un error o de una instrucción maliciosa. Con mínimo privilegio, un agente comprometido solo alcanza el pequeño conjunto de datos y herramientas que su tarea exige, no todo el sistema.
¿En qué consiste el aislamiento de herramientas en sistemas multiagent?
Consiste en ejecutar cada herramienta en un entorno separado, con acceso restringido al resto de la arquitectura. Se combinan sandboxes, redes segmentadas y listas blancas de funciones permitidas. Así, si una herramienta se ve comprometida, el resto del sistema sigue operando y la información no circula libremente entre componentes.
¿Cómo se protege un sistema multiagente que trata datos personales en Colombia?
Aplicando la Ley 1581 de protección de datos personales desde el diseño. Eso implica limitar qué datos ve cada agente, registrar el acceso, definir cuánto tiempo se conservan y restringir las transferencias a terceros. La SIC vigila el tratamiento y puede sancionar el uso indebido de información personal.
¿Se puede auditar lo que hizo un agente después de que actuó?
Sí, si el sistema registra cada llamada a herramientas con identidad del agente, hora, entrada y resultado. Ese historial permite reconstruir una cadena de acciones y detectar desviaciones. Sin registro, una investigación interna se vuelve casi imposible y solo queda evidencia parcial.
¿Por qué no conviene darle a todos los agentes el mismo acceso?
Porque convierte un fallo local en un incidente general. Con credenciales compartidas, no puedes saber qué agente hizo qué ni revocar permisos sin afectar a todos. La identidad separada permite cortar el acceso de un solo componente mientras el resto continúa funcionando.
Proteger la seguridad de sistemas multiagentes IA es una decisión de arquitectura
Los agentes que operan sobre procesos reales necesitan límites explícitos. Definir permisos acotados, aislar herramientas y registrar cada acción no frena el proyecto: le da las condiciones para crecer sin sobresaltos.
AMD Agencia Digital diseña e implementa sistemas multiagentes con controles de acceso, aislamiento de herramientas y trazabilidad desde la primera versión, con foco en equipos que operan en Colombia. Si estás por abrir permisos nuevos y quieres revisar la arquitectura antes, solicita una asesoría y define los límites correctos.
